Ihr Kunde will einen Nachweis zur Informationssicherheit. Sie haben keinen.
Firewall gekauft. Training gebucht. Notfallplan geschrieben. Und trotzdem stehen Sie beim nächsten Fragebogen wieder bei null. Das ist kein Technik-Problem. Es fehlt das System.
20-Minuten-Check buchen – kostenlos„Wir sind zu klein für NIS2.“ Falsch gedacht.
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz. Direkt betroffen sind rund 30.000 Unternehmen in 18 Sektoren – meist ab 50 Mitarbeitenden oder 10 Mio. € Umsatz.
Sie haben 12 Mitarbeitende? Dann betrifft es Sie trotzdem. Über Ihre Kunden. Wer NIS2 erfüllen muss, muss seine Lieferkette absichern. Und schickt Ihnen den Fragebogen.
Was es kostet, nichts zu tun
Der Großkunde fragt nach einem Sicherheitsnachweis. Sie haben keinen. Der Mitbewerber hat einen. Wer liefert im nächsten Jahr?Für direkt betroffene Unternehmen: Bußgelder bis 7 Mio. € oder 1,4 % des Umsatzes – und persönliche Verantwortung der Geschäftsführung. Mehr zum Haftungsrisiko →
Drei Einzelprojekte = dreimal zahlen. Ein System = einmal bauen.
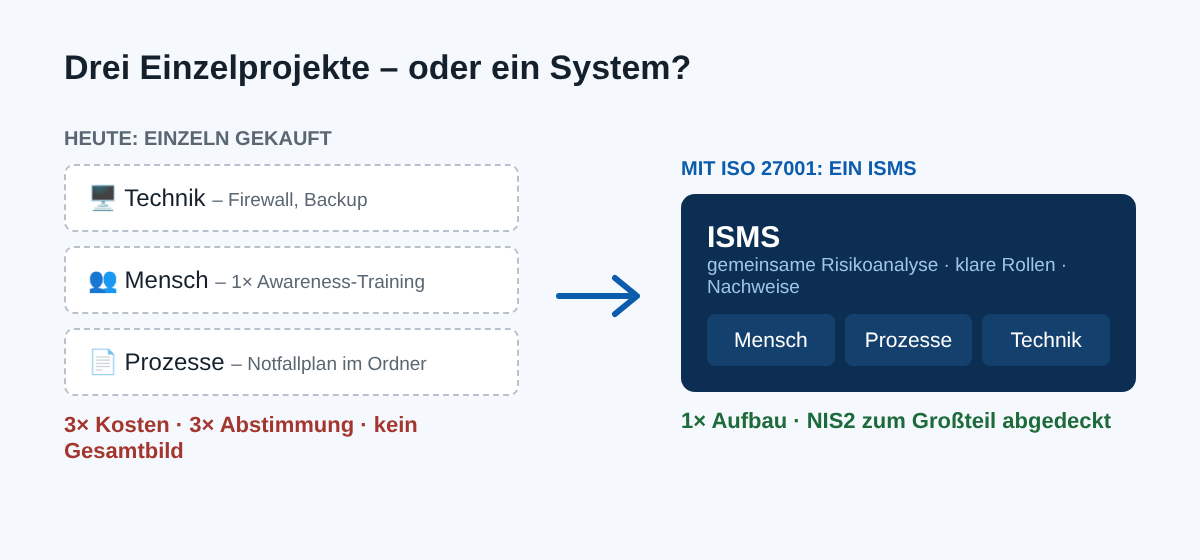
ISO 27001 ist kein weiteres Projekt. Es ist das Betriebssystem für Informationssicherheit: Mensch, Prozesse und Technik in einem System, mit einer gemeinsamen Risikoanalyse. Wer ein ISMS aufbaut, ist für die NIS2-Anforderungen zum Großteil vorbereitet.
Was Sie bekommen
Fragebögen beantworten Sie mit vorhandener Doku.
typisch bei KMU, je nach Ausgangslage.
Die Struktur bringen wir mit.
BAFA 50 % (NRW), INQA bis 80 %. BAFA-Anträge nur noch bis 31.12.2026.
Selbstcheck: 7 Fragen, 60 Sekunden
- Wir wissen, welche Informationen und Systeme geschäftskritisch sind.
- Es gibt eine dokumentierte Risikoanalyse, jährlich aktualisiert.
- Zugriffsrechte sind geregelt und werden regelmäßig geprüft.
- Mitarbeitende werden regelmäßig geschult – nicht nur einmal.
- Wir haben einen getesteten Notfall- und Wiederanlaufplan.
- Wir könnten einen Sicherheitsvorfall in 24 Stunden melden.
- Die Geschäftsführung hat die Maßnahmen formal freigegeben.
Weniger als 5 Haken? Dann ist der nächste Fragebogen Ihr Problem.
Achtung Frist: BAFA-Anträge für geförderte Beratung sind nur noch bis 31.12.2026 möglich. Ein Nachfolgeprogramm ist nicht angekündigt.
Lücken in 20 Minuten klärenSo läuft es ab
- 20-Minuten-Check – betroffen? was fehlt? welche Förderung?
- Förderantrag – wir prüfen BAFA und INQA, bevor das Projekt startet.
- ISMS-Aufbau – Risikoanalyse, Richtlinien, Rollen. Nur was Sie wirklich nutzen.
- Team schulen – mit Gamification statt Folienschlacht.
- Internes Audit – Sie gehen vorbereitet in die Zertifizierung.
💬 Diskutieren Sie mit auf LinkedIn
Dieser Artikel basiert auf meinem Beitrag „Faktor Mensch. Resilienz. Cyber Security. 3 Buzzwords. 0 Umsetzung.“ Kommentieren Sie dort, oder leiten Sie ihn an Ihre Geschäftsführung weiter.
Häufige Fragen
Betrifft NIS2 auch Unternehmen unter 50 Mitarbeitenden?
Direkt meist nicht. Indirekt oft schon: NIS2-pflichtige Kunden müssen ihre Lieferkette absichern und verlangen Nachweise von kleinen Zulieferern.
Muss ich nach ISO 27001 zertifiziert sein, um NIS2 zu erfüllen?
Nein. NIS2 schreibt kein Zertifikat vor. ISO 27001 ist aber der etablierteste Weg, die Maßnahmen strukturiert umzusetzen und nachzuweisen.
Was wird gefördert?
Die Beratung: BAFA 50 % (NRW), INQA-Coaching bis zu 80 %. Das Zertifikat selbst wird nicht gefördert. Alle Förderprogramme im Überblick →
Lohnt sich das für 10 Mitarbeitende?
Wenn Ihre Kunden Nachweise verlangen: ja. Dann ist ISO 27001 kein Kostenfaktor, sondern die Voraussetzung, den Auftrag zu behalten.
Weiter im Thema ISO 27001
Die Verlierer reden über Resilienz. Die Gewinner bauen sie.
20 Minuten. Kostenlos. Danach wissen Sie, wo Sie stehen – und was es Sie nach Förderung kostet.
Termin wählenLieber direkt? 0172 8410356 · reza.abdi@qpfg.de